Sauvegarde 3-2-1 : la règle simple qui protège votre PME des rançongiciels
La règle 3-2-1, la variante 3-2-1-1-0 et le test de restauration : comment organiser une sauvegarde de PME qui résiste vraiment à un rançongiciel.
Imaginez : lundi, 8 h 30. Plus aucun fichier ne s’ouvre, et un message exige de l’argent pour vous les rendre. Deux scénarios sont possibles : vous payez en espérant, ou vous restaurez vos sauvegardes et vous reprenez votre café. La règle 3-2-1 sert à vous offrir le deuxième.
Le sujet n’est pas théorique : selon le baromètre 2025 de Cybermalveillance.gouv.fr, huit TPE-PME sur dix reconnaissent ne pas être suffisamment préparées face aux cyberattaques.
La règle 3-2-1 en une phrase
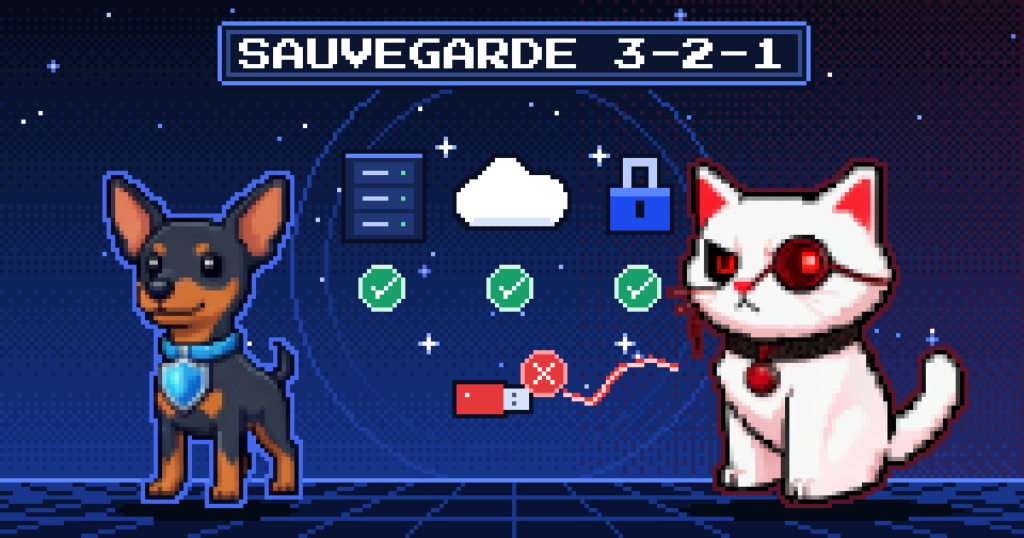
Conservez 3 copies de vos données, sur 2 supports de nature différente, dont 1 copie hors site. L’ANSSI recommande d’appliquer cette règle dans son guide « Sauvegarde des systèmes d’information ».
- 3 copies : selon les formulations, l’original est compté ou non. L’essentiel est de ne jamais dépendre d’une seule copie.
- 2 supports différents : par exemple un NAS et un stockage cloud, pour qu’une même panne ne détruise pas tout.
- 1 copie hors site : en dehors de vos locaux, pour résister à un incendie, un dégât des eaux ou un vol.
Ne mettez jamais tous vos œufs dans le même panier. Et ne rangez pas les paniers dans la même pièce.
Pourquoi la règle 3-2-1 ne suffit plus seule
Un rançongiciel moderne ne se contente pas de chiffrer vos postes. Les attaquants cherchent d’abord vos sauvegardes : une sauvegarde accessible depuis le réseau compromis est chiffrée ou supprimée avec le reste.
 Cyber Claw, le chat qui veut vos fichiers
« Une sauvegarde branchée en permanence sur votre réseau ? Parfait : je commence par elle. »
C’est cacher le double de vos clés sous le paillasson : le premier cambrioleur sérieux regarde là en premier.
C’est pourquoi de nombreux experts recommandent aujourd’hui la variante 3-2-1-1-0 :
- +1 copie immuable ou hors ligne : une copie qu’aucune commande venue de votre réseau ne peut modifier ni effacer.
- 0 erreur : des tests de restauration réguliers qui prouvent que les sauvegardes sont réellement utilisables.
Les 5 erreurs les plus courantes en PME
 Cyber Claw
« Chacune de ces cinq erreurs, c’est un buffet ouvert pour moi. »
- Le disque USB toujours branché. Connecté en permanence, il subit la même attaque que le poste. Un coffre-fort dont on laisse la porte ouverte.
- Un NAS sur le même réseau, avec les mêmes identifiants administrateur que les serveurs. Un seul compte compromis suffit à tout atteindre. Le double des clés accroché à côté de la serrure.
- Confondre synchronisation et sauvegarde. OneDrive ou Dropbox synchronisent aussi les suppressions et les fichiers chiffrés. C’est un miroir, pas une photo : il reflète aussi vos erreurs.
- Ne jamais tester une restauration. Tant qu’elle n’a pas été essayée, vous ne savez pas si la sauvegarde fonctionne. Le parachute que personne n’a jamais ouvert.
- Oublier Microsoft 365. Vos e-mails et vos documents en ligne ont aussi besoin de leur propre sauvegarde, comme l’explique notre article sur la sauvegarde de Microsoft 365. « C’est dans le cloud, donc c’est sauvegardé » : la phrase qui précède beaucoup de mauvaises surprises.
Votre sauvegarde est-elle solide ? Le test des 30 secondes
☐ Une copie est hors ligne ou immuable
☐ Les identifiants de la sauvegarde sont différents de ceux de vos serveurs
☐ Vous connaissez la date de la dernière restauration testée
☐ Vous savez en combien de temps vous pourriez redémarrer l’activité
Une seule case vide ? Votre dispositif a probablement une faille.
 Secure Dog, le gardien de vos données
« Une case vide ? Pas de panique, ça se corrige. On les coche ensemble, et Cyber Claw rentre bredouille. »
Comment nous procédons chez Netsecure it
Notre sauvegarde cloud professionnelle est quotidienne, hébergée en datacenters sécurisés, et couvre postes, serveurs, NAS et Microsoft 365. Nous testons la restauration avec vous, parce que c’est elle qui compte le jour où un incident survient. Elle fait partie de notre pôle Netsecure Protection.
Vous voulez savoir où vous en êtes ? Demandez un audit de votre informatique ou un devis : nous vous répondons sous 24 h ouvrées.
Questions fréquentes
La règle 3-2-1 est-elle obligatoire ?
Non, c’est une bonne pratique largement recommandée, notamment par l’ANSSI. En revanche, le RGPD vous impose de protéger la disponibilité de vos données personnelles, et une perte faute de sauvegarde exploitable peut constituer une violation de données.
Le cloud suffit-il comme sauvegarde ?
Il peut constituer la copie hors site, mais pas à lui seul : la règle demande deux supports différents. Et un simple dossier synchronisé n’est pas une sauvegarde.
À quelle fréquence faut-il sauvegarder ?
Au minimum chaque jour pour les données qui changent quotidiennement. La bonne fréquence dépend de ce que votre entreprise peut se permettre de perdre : un jour de travail, une heure, ou rien.
Faut-il vraiment tester les restaurations ?
Oui, c’est le seul moyen de savoir que vos sauvegardes fonctionnent. Un test par an est un minimum, plus souvent pour les données critiques.