Antivirus ou EDR : quelle protection pour les postes d’une PME ?
Antivirus classique ou protection avancée (EDR) ? Les différences en langage simple, un tableau comparatif et quatre questions pour choisir pour votre PME.
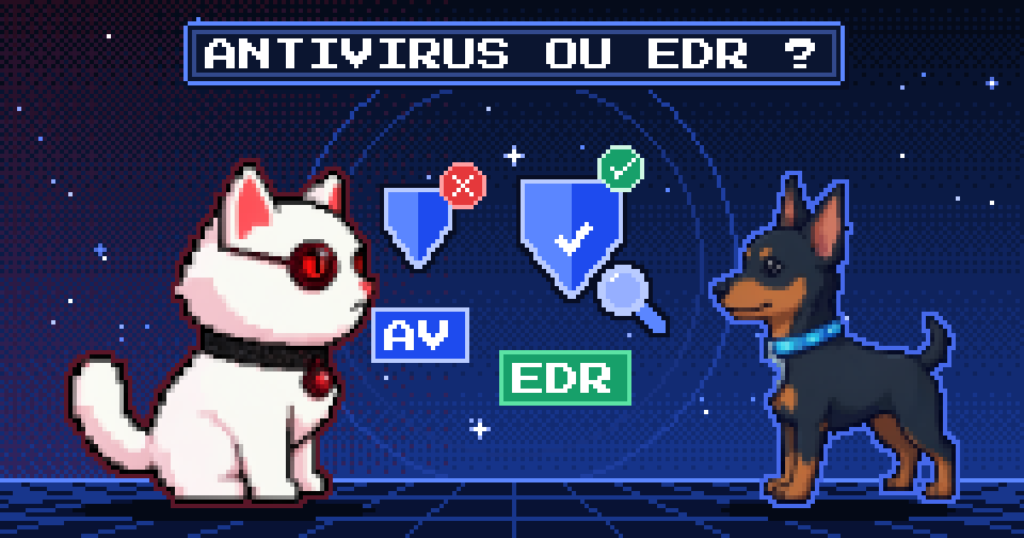
Il est 3 h du matin. Un poste de votre comptabilité se met à faire des choses étranges : il ouvre des dossiers en rafale, copie des fichiers, contacte des adresses inconnues. Personne ne le voit, tout le monde dort. La question n’est pas « avez-vous un antivirus ? », presque toutes les entreprises en ont un. La question est : qui s’en aperçoit, et que se passe-t-il ensuite ?
Les 10 mesures essentielles de Cybermalveillance.gouv.fr rappellent qu’un antivirus protège contre la plupart des attaques et des virus connus, et qu’il faut vérifier régulièrement qu’il est à jour. C’est un socle indispensable. Mais ce n’est pas toute l’histoire.
Ce que fait un antivirus
Un antivirus classique est un vigile à l’entrée : il compare chaque fichier à une liste de menaces qu’il connaît et bloque ce qui y ressemble. Les antivirus actuels vont plus loin que la simple liste et savent repérer certains comportements douteux, mais leur rôle reste le même : empêcher l’entrée.
 Cyber Claw, le chat qui veut vos fichiers
« Un vigile qui ne connaît que les visages de sa liste ? Je viens avec une moustache. »
Ce qu’ajoute un EDR
EDR veut dire « Endpoint Detection and Response », soit « détection et réponse sur les postes ». Si l’antivirus est le vigile de l’entrée, l’EDR est la caméra de surveillance qui reste allumée à l’intérieur. Il observe ce que font les postes en continu, repère les comportements anormaux même quand le fichier est inconnu, garde une trace de ce qui s’est passé et permet d’agir : isoler un poste du réseau, arrêter un processus, comprendre par où l’attaquant est passé. Cet isolement rejoint d’ailleurs le premier réflexe recommandé par Cybermalveillance.gouv.fr en cas de rançongiciel, comme nous le détaillons dans notre article sur les 24 premières heures.
L’antivirus est la serrure de la porte. L’EDR est la caméra, l’alarme et le gardien qui décroche le téléphone.
Ce qu’un EDR n’est pas
Un EDR n’est pas une baguette magique. Il produit des alertes, et une alerte que personne ne lit ne protège de rien. Sans quelqu’un pour surveiller, trier et décider (isoler tel poste, laisser passer tel autre), le meilleur outil du monde reste une caméra dont personne ne regarde l’écran. C’est souvent la vraie question à se poser avant d’acheter : qui traite les alertes, et à quelle heure ?
Antivirus et EDR en un coup d’œil
| Critère | Antivirus classique | Protection avancée (EDR) |
|---|---|---|
| Rôle | Bloquer les menaces connues | Repérer les comportements anormaux et permettre de réagir |
| Moment | À l’entrée | En continu, une fois dans le poste |
| Après une attaque | Peu d’éléments pour comprendre | Historique des actions pour comprendre le parcours |
| Ce qu’il faut en plus | Des mises à jour régulières | Quelqu’un qui lit les alertes et agit |
Quatre questions pour décider
- Manipulez-vous des données sensibles ? Dossiers clients, données de santé, secrets de fabrication : plus l’enjeu est élevé, plus la surveillance continue se justifie.
- Vos équipes travaillent-elles hors du bureau ? Un portable en télétravail ou chez un client n’est pas derrière la protection du réseau de l’entreprise.
- Votre assureur pose-t-il la question ? Les questionnaires de cyberassurance interrogent souvent sur la protection des postes. Votre assureur ou votre conseil juridique reste seul juge de votre situation.
- Qui traitera les alertes ? Si la réponse est « personne » ou « moi, entre deux rendez-vous », la solution doit inclure quelqu’un pour le faire.
Le bon choix n’est pas l’outil le plus sophistiqué : c’est celui qui sera réellement surveillé et dont quelqu’un répond.
Les pièges à éviter
 Cyber Claw
« Une alerte qui sonne dans le vide ? Je prends un thé, je ne suis pas pressé. »
- Croire qu’une seule couche suffit. Antivirus, mises à jour, sauvegarde et vigilance des équipes se complètent.
- Installer sans surveiller. Une protection avancée sans personne pour lire ses alertes donne seulement une fausse impression de sécurité.
- Oublier la sauvegarde. Aucune protection n’arrête toutes les attaques. La fiche réflexe de Cybermalveillance.gouv.fr insiste sur l’intérêt de sauvegardes déconnectées du réseau et d’une restauration à partir d’une copie saine. Voir notre article sur la règle 3-2-1.
Vos postes sont-ils bien protégés ? Le test des 30 secondes
☐ Je sais qui reçoit les alertes de sécurité
☐ Les mises à jour des postes sont suivies
☐ Les portables nomades sont protégés comme les autres
☐ Une sauvegarde restaurable existe en cas d’échec de la protection
 Secure Dog, le gardien de vos données
« Un gardien, ça aboie ET ça surveille. Deux cases à cocher, pas une. »
Notre approche chez Netsecure it
Dans notre pôle Netsecure Protection, la protection des postes associe un antivirus et la détection des rançongiciels, avec une analyse en continu des menaces, pour bloquer l’attaque avant qu’elle ne fasse des dégâts. Un petit logiciel installé sur chaque poste permet aussi de suivre son état et d’appliquer les mises à jour. Et parce qu’aucune protection n’est infaillible, elle s’accompagne de la sauvegarde de vos postes, serveurs et Microsoft 365, dont nous testons la restauration avec vous.
Vous voulez voir ce qui correspond à votre entreprise ? Configurez votre protection en ligne. Nous vous répondons sous 24 h ouvrées.
Questions fréquentes
L’antivirus de Windows suffit-il ?
Il constitue un socle, mais il ne répond pas, à lui seul, à la question de la surveillance et de la réaction. Une entreprise doit surtout savoir qui suit l’état de ses postes et ce qui se passe en cas d’alerte.
Un EDR me protège-t-il à 100 % ?
Non, aucune solution ne le garantit. Une protection avancée réduit le risque et accélère la réaction ; la sauvegarde permet de restaurer si le pire arrive.
Faut-il un EDR pour une entreprise de 5 personnes ?
Cela dépend de vos données, du télétravail, de votre assureur et de la personne qui traitera les alertes. Les quatre questions de cet article vous aident à trancher.
Antivirus ou sauvegarde : lequel choisir ?
Les deux. L’un cherche à empêcher l’attaque, l’autre à vous permettre de repartir si elle réussit. Ils ne se remplacent pas.